Direktorat Reserse Siber (Ditsiber) Polda Metro Jaya berhasil mengungkap kasus pembobolan kartu kredit yang dilakukan dengan modus penyebaran SMS phishing menggunakan teknologi fake BTS. Dalam operasi ini, lima orang tersangka berhasil diamankan.
Pengungkapan kasus ini berawal dari laporan tiga orang korban yang menerima pesan singkat mencurigakan. Para tersangka diketahui mengirimkan tautan palsu yang mencatut nama besar perusahaan seperti provider telekomunikasi hingga institusi perbankan.
Dalam kurun waktu tiga bulan beroperasi, para tersangka diduga telah berhasil meraup keuntungan hingga puluhan juta rupiah.
Lima Tersangka Berhasil Dibekuk
Kasubdit IV Ditressiber Polda Metro Jaya, AKBP Grawas Sugiharto, menyatakan bahwa pihaknya telah melakukan penangkapan terhadap lima orang tersangka pada tanggal 31 Juli 2026. Penangkapan ini merupakan tindak lanjut dari laporan yang diterima dari tiga korban.
Kelima tersangka tersebut memiliki inisial GM, NL, AGW, JYI, dan AD. Kasus ini mulai tercium ketika polisi mencurigai sebuah mobil perak dengan nomor polisi B-2755-XXX yang sering terlihat mondar-mandir di sekitar jalur MRT, dari Bundaran HI hingga kawasan Blok M, Jakarta Pusat.
Setelah dilakukan penggeledahan, tim menemukan alat fake BTS yang sedang dioperasikan oleh tersangka berinisial GM, yang bertindak sebagai pengemudi. “Dari saudara GM kemudian kami kembangkan, ia mengaku bekerja atas perintah atau suruhan saudara NL. Nah, saudara NL inilah yang kemudian kita dalami, dia perannya adalah pencari mobil untuk digunakan serta pencari driver,” jelas Grawas pada Jumat (2/10/2026).
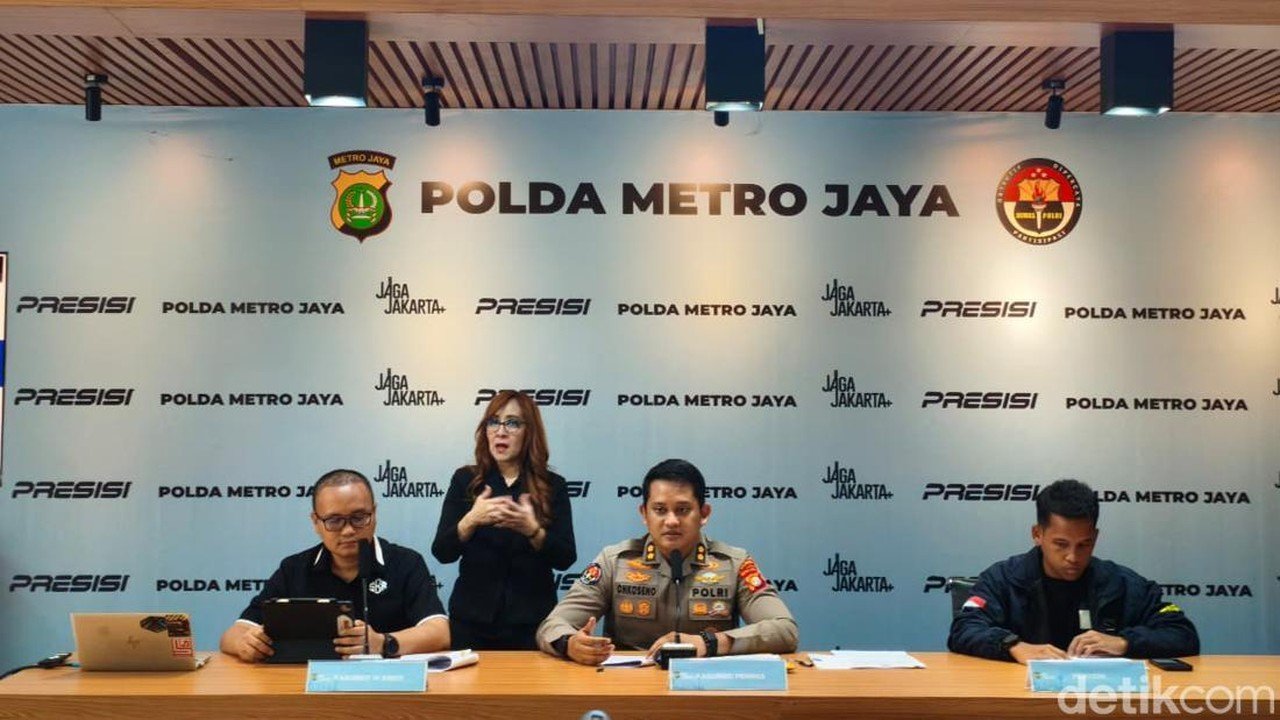
Pengembangan lebih lanjut membawa polisi kepada tersangka AGW, yang diketahui memberikan gaji kepada NL dan GM. Polda Metro Jaya membongkar pembobolan kartu kredit bermodus SMS blasting, Jumat (2/10/2026). Foto: (Kurniawan Fadillah/detikcom)
Modus Operandi SMS Phishing dengan Fake BTS
Grawas menjelaskan bahwa modus operandi para tersangka melibatkan pengiriman SMS secara massal (SMS blasting) yang berisi tautan situs web phishing. Pesan-pesan tersebut dibuat seolah-olah berasal dari perusahaan ternama, seperti kedai kopi, penyedia layanan telekomunikasi, hingga lembaga perbankan.
“Yang mana pada SMS itu terdapat link yang mengarahkan penggunanya ke sebuah website palsu yang menyerupai website asli,” terang Grawas.
Ia melanjutkan, laporan dari tiga korban mengindikasikan adanya SMS yang menawarkan promo dengan mengatasnamakan perbankan atau e-commerce. SMS tersebut berisi tautan yang mengarahkan korban ke situs palsu yang sangat mirip dengan situs resmi.
“Masing-masing itu menerima SMS yang berbeda. Ada yang dari perbankan, ada yang dari e-commerce, ada juga dari provider. Yang intinya mengatakan bahwa ‘Saldo poin plus-plus Anda sudah mau habis. Untuk menukarkan menjadi voucher atau menjadi barang, silakan klik link berikut ini’, dan diarahkan ke sebuah website yang palsu menyerupai website yang asli,” ungkap Grawas.
“Ketika masuk ke website palsu tersebut, si korban diminta untuk memasukkan credit card,” imbuhnya.
Sebagai informasi, fake BTS adalah perangkat yang mensimulasikan spektrum frekuensi GSM, sehingga perangkat seluler di sekitarnya seolah-olah terhubung ke menara pemancar sinyal asli, meskipun sebenarnya itu adalah menara palsu.
Dalam proses penyelidikan, mobil perak yang dicurigai karena kerap berjalan lambat dan mondar-mandir menjadi kunci pengungkapan kasus ini.
Operasi Tiga Bulan, Raup Keuntungan Rp 50 Juta
Grawas mengungkapkan bahwa para tersangka berhasil mengumpulkan dana sekitar Rp 50 juta selama tiga bulan beroperasi sebelum akhirnya ditangkap. “Dia keterangannya, beroperasi sekitar 3 bulan sebelum ditangkap. Dari penyitaan rekening para tersangka, kami sita uang sejumlah sekitar Rp 50 juta,” pungkas Grawas.